NIS2-Beratung für Industrie und Zulieferer in Österreich
Prüfbare Umsetzung zum Fixpreis – mit dem Blick eines Ingenieurs und Testmanagers. Für Geschäftsführer von Betrieben mit 10–250 Mitarbeitenden, die NIS2-Anforderungen erfüllen oder Kundenfragebögen beantworten müssen.
- Ing. · MSc
- CMSE – Maschinensicherheit
- Testmanagement in regulierten Projekten
- Fixpreis statt Stundenzettel
- Österreichisches Recht: NISG 2026
Welche Situation passt zu Ihnen?
Vier Ausgangslagen, jede mit genau einem sinnvollen nächsten Schritt.
Prüfbar statt behauptet
Wie im Testmanagement: Jede Anforderung bekommt eine Maßnahme und einen Nachweis. Was so dokumentiert ist, hält einer Prüfung stand.
- 01
Anforderung
Was verlangt das Gesetz oder der Fragebogen genau?
- 02
Maßnahme
Was wird dafür in Ihrem Betrieb getan – angemessen, nicht überdimensioniert?
- 03
Nachweis
Womit lässt sich belegen, dass es umgesetzt ist?
- 04
Status
Erledigt, offen oder in Arbeit – jede Woche sichtbar.
Zeitplan
Was wann gilt
NISG 2026 tritt in Kraft
Ab diesem Tag gelten die Pflichten des Gesetzes für wesentliche und wichtige Einrichtungen.
Registrierung
Betroffene Einrichtungen registrieren sich binnen drei Monaten nach Inkrafttreten bei der Behörde.
Selbstdeklaration
Wesentliche und wichtige Einrichtungen übermitteln ihre Selbstdeklaration zur Umsetzung der Maßnahmen.
Die zehn Maßnahmenbereiche
Geeignet und verhältnismäßig, nach dem Stand der Technik. Verhältnismäßig heißt: angemessen für Ihren Betrieb, nicht für einen Konzern.
- 1
Risikoanalyse & Sicherheitskonzepte
Welche Systeme sind kritisch, was bedroht sie, was ist die Leitlinie.
- 2
Bewältigung von Sicherheitsvorfällen
Erkennen, eindämmen, melden – mit festgelegten Rollen.
- 3
Betrieb aufrechterhalten
Backup, Wiederherstellung und Krisenmanagement, getestet statt behauptet.
- 4
Sicherheit der Lieferkette
Anforderungen an Dienstleister und Lieferanten – und deren Nachweis.
- 5
Sichere Beschaffung & Entwicklung
Sicherheit bei Kauf, Entwicklung und Wartung, inklusive Schwachstellen.
- 6
Wirksamkeit bewerten
Regelmäßig prüfen, ob die Maßnahmen tatsächlich greifen.
- 7
Cyberhygiene & Schulungen
Grundregeln im Alltag und Schulung der Mitarbeitenden.
- 8
Kryptografie & Verschlüsselung
Wo Verschlüsselung nötig ist und wie Schlüssel verwaltet werden.
- 9
Personal, Zugriffe & Anlagen
Wer darf was, wer hat welche Geräte, was passiert beim Austritt.
- 10
MFA & gesicherte Kommunikation
Mehr-Faktor-Anmeldung und Kommunikationswege für den Notfall.
Fixpreise statt offener Stundenzettel
Richtwerte netto zzgl. USt. Den verbindlichen Fixpreis bekommen Sie nach dem kostenlosen Erstgespräch.
| Paket | Inhalt | Preis |
|---|---|---|
| Betroffenheitscheck | Online-Check in 3 Minuten, danach auf Wunsch 20 Minuten Gespräch | kostenlos |
| NIS2-Quick-Check | Halber Tag remote: Einstufung, die zehn größten Lücken, Empfehlung, Kurzbericht | 990 € |
| Schulung der Geschäftsführung | 3 Stunden inhouse oder online, bis 5 Leitungsorgane, Teilnahmebestätigung | ab 1.190 € |
| Registrierungs-Service | Einstufung dokumentieren, Angaben sammeln, Registrierung begleiten | ab 490 € |
| Lieferanten-Paket | Kundenfragebogen plus Minimalprogramm in 8 Wochen, Dokumente, Awareness | ab 2.900 € |
| Gap-Analyse & Maßnahmenplan | Für wichtige Einrichtungen: Reifegrad je Maßnahme, Risiken, Roadmap | ab 4.900 € |
| Tabletop-Übung | 2–3 Stunden Planspiel mit Geschäftsführung, IT und Dienstleister, mit Bericht | ab 1.490 € |
| Umsetzungsbegleitung | Dokumentenset, Notfallhandbuch, Meldeprozess, Lieferantenmanagement | ab 950 € / Tag |
| Selbstdeklarations-Service | Vorbereitung und Befüllung der Selbstdeklaration bis 30.09.2027 | ab 990 € |
| Jahresbetreuung | Externe Informationssicherheit: Jour fixe, Kennzahlenbericht, Ansprechpartner bei Vorfällen | ab 290 € / Monat |
NIS2-Beratung in Wien, Niederösterreich und Oberösterreich
Das Gesetz ist in ganz Österreich dasselbe. Unterschiedlich ist nur, wie oft wir zu Ihnen kommen – und das bestimmen Sie.
Wien
Unser Firmensitz
Kurze Wege: Termine im Betrieb sind hier auch kurzfristig möglich, etwa wenn ein Kunde eine Frist für den Fragebogen gesetzt hat.
Niederösterreich
St. Pölten, Wiener Neustadt, Amstetten, Weinviertel
Viele Zulieferer im Industrieviertel und im Zentralraum sind nicht selbst erfasst, beliefern aber Kunden, die es sind. Dort beginnt NIS2 meist mit einem Fragebogen.
Oberösterreich
Linz, Wels, Steyr
Maschinenbau und Fahrzeugbau stehen in Anlage 2 des NISG 2026. Für viele Betriebe hier stellt sich deshalb nicht die Frage ob, sondern wie – wichtige Einrichtung ab 50 Beschäftigten.
Vor Ort sinnvoll sind der Auftakt, die Schulung der Geschäftsführung und die Tabletop-Übung. Bestandsaufnahme, Dokumente und Abstimmung mit Ihrem IT-Dienstleister laufen remote – das spart Ihnen Zeit und uns die Anfahrt, die Sie sonst mitbezahlen. Betriebe im übrigen Österreich betreuen wir genauso.
Zum Nachlesen
Jede Frage, die im Erstgespräch regelmäßig kommt, als eigener Beitrag – mit Kurzantwort oben und Quellen unten.
NISG 2026: Was sich am 1. Oktober ändert – und was nicht
Wer betroffen ist, welche Fristen gelten und was Unternehmen jetzt tun müssen – ohne Panikmache.
Bin ich von NIS2 betroffen? Das Prüfschema in sechs Schritten
Sektor, Größe, Konzern, Sonderfälle, Lieferkette – in dieser Reihenfolge prüfen und am Ende eine von vier Einstufungen haben.
NIS2-Fragebogen vom Kunden erhalten: So antworten Zulieferer richtig
Warum ein „Ja“ ohne Beleg mehr schadet als ein ehrliches „teilweise“ – und wie man in acht Wochen prüfbar antwortet.
NIS2-Registrierung bis 31. Dezember 2026: Welche Angaben Sie brauchen
Wer sich registrieren muss, bei wem, bis wann – und welche Angaben § 29 NISG 2026 verlangt. Mit Liste zum Vorbereiten.
NIS2 im Maschinenbau: Wer betroffen ist und was zuerst zu tun ist
Maschinenbau steht in Anlage 2 des NISG 2026. Was das ab 50 Beschäftigten heißt – und warum die Werkshalle dazugehört.
Die 10 NIS2-Maßnahmen nach § 32 NISG 2026 – verständlich erklärt
Was hinter jedem der zehn Bereiche steckt, was ein Betrieb mit 80 Mitarbeitenden konkret tut – und woran man erkennt, dass es reicht.
NIS2-Meldepflicht: 24 Stunden, 72 Stunden, ein Monat – was wann an wen geht
Frühwarnung, Meldung, Abschlussbericht: die Fristen nach § 34 NISG 2026, wer das CSIRT ist und warum der Meldeweg vor dem Vorfall stehen muss.
NIS2-Schulungspflicht nach § 31: Was wirklich im Gesetz steht
Keine Jahresfrist, kein Pflichtzertifikat, keine eigene Haftungsklausel – aber zwei echte Pflichten. Was § 31 NISG 2026 verlangt, ohne Mythen.
NIS2 und ISO 27001: Was die Zertifizierung abdeckt – und was nicht
Brauchen Sie ISO 27001 für NIS2? Nein. Hilft sie? Oft sehr. Wo sich beide decken und wo die Lücken liegen.
Fernwartung und OT unter NIS2: Wie Maschinenzugänge sicher werden
Hersteller, Integratoren, eigener Service – wer von außen auf Anlagen zugreift, öffnet ein Tor. Sechs Regeln, umsetzbar ohne Produktionsstopp.
NIS2-Selbstdeklaration bis 30. September 2027: Inhalt, Form, Vorbereitung
Was in die Selbstdeklaration nach § 33 gehört, warum sie mehr ist als ein Formular – und wie Sie das Jahr bis dahin nutzen.
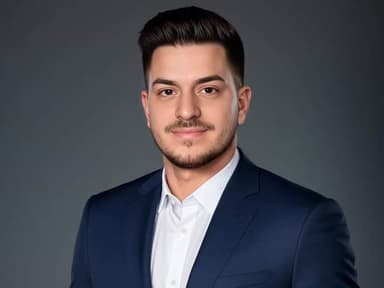
Ihr Ansprechpartner
Ing. Özgür Deli, MSc CMSE
Ingenieur, Testmanager in regulierten Softwareprojekten und Experte für Maschinensicherheit (CMSE). Über 15 Jahre Enterprise-Projekterfahrung, Gastlektor.
Aus dem Testmanagement kommt die Methode: Jede Anforderung bekommt eine Maßnahme und einen Nachweis – wie in einer Testmatrix. Was so dokumentiert ist, hält einer Prüfung stand, statt nur gut auszusehen.
Sie haben einen festen Ansprechpartner, vom Erstgespräch bis zur Übergabe.
Mehr über unsHäufige Fragen
Noch etwas offen? Schreiben Sie uns. Sie bekommen eine ehrliche Antwort, auch wenn sie gegen einen Auftrag spricht.
NIS2 ist die EU-Richtlinie zur Cybersicherheit, das NISG 2026 das österreichische Gesetz, das sie umsetzt. Es gilt ab 1. Oktober 2026 und legt fest, wer betroffen ist und was diese Unternehmen tun müssen.
Entscheidend sind Branche und Größe: Direkt erfasst sind mittlere und große Unternehmen in den Sektoren der Anlagen 1 und 2 – etwa Energie, Gesundheit, Verkehr, Maschinenbau oder Fahrzeugbau –, einige Dienste auch unabhängig von der Größe. Der kostenlose Betroffenheitscheck gibt in drei Minuten eine erste Einschätzung.
Rechtlich möglicherweise nicht. Wenn Sie aber Unternehmen beliefern, die betroffen sind, verlangen diese Nachweise zur Sicherheit ihrer Lieferkette. Dann entscheidet nicht das Gesetz, sondern ob Sie den Fragebogen Ihres Kunden bestehen.
Nein, ein staatliches NIS2-Zertifikat gibt es nicht. Es gibt Nachweise – Dokumente, Protokolle, Prüfberichte. Eine ISO-27001-Zertifizierung hilft, ersetzt die Pflichten aber nicht automatisch.
Die Pakete haben Fixpreise ab 490 €, das Lieferanten-Paket beginnt bei 2.900 €, die Gap-Analyse bei 4.900 € – jeweils netto. Den genauen Preis bekommen Sie nach dem kostenlosen Erstgespräch.
Nein. Wir setzen technisch und organisatorisch um und dokumentieren so, dass es prüfbar ist. Wo eine rechtliche Einzelfallprüfung nötig ist – etwa bei komplexen Konzernstrukturen –, sagen wir das und empfehlen eine Kanzlei.
Vor Ort in Wien, Niederösterreich und Oberösterreich, remote in ganz Österreich. Schulungen und Quick-Checks funktionieren vollständig online.
Beratungsleistungen zur Cybersicherheit können je nach Programm und Bundesland gefördert werden – etwa über den Cyber Security Scheck, KMU.DIGITAL oder Landesprogramme. Ob gerade ein Call offen ist, klären wir im Erstgespräch. Wichtig: Den Antrag stellen Sie vor Auftragsbeginn.
Klären wir in 20 Minuten, was Sie wirklich brauchen
Kostenlos und unverbindlich. Am Ende wissen Sie, wo Sie stehen und was der sinnvollste nächste Schritt ist – auch wenn die Antwort lautet, dass Sie weniger brauchen, als Sie dachten.